Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Welche Sprache für Webanwendungen?
Welche Sprache für Webanwendungen? Die Wahl der Sprache hängt von verschiedenen Faktoren ab, wie z.B. den Anforderungen des Projekts, der Erfahrung des Entwicklers und der Skalierbarkeit der Anwendung. Beliebte Sprachen für Webanwendungen sind JavaScript, Python, Ruby, PHP und Java. JavaScript wird häufig für Frontend-Entwicklung verwendet, während Python und Ruby für Backend-Entwicklung beliebt sind. Letztendlich sollte die Wahl der Sprache darauf basieren, welche am besten zu den spezifischen Anforderungen des Projekts passt und welche Ressourcen für die Entwicklung verfügbar sind. **
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **

Ähnliche Suchbegriffe für Traditionelle Sprache
Top-Angebote
Produkte zum Begriff Traditionelle Sprache:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sprache und Kognition: Traditionelle und neue Ansätze / Language and Cognition: Traditional and New Approaches, Taschenbuch von , Peter Lang GmbH,Sprache Und Kognition: Traditionelle Und Neue Ansätze / Language And Cognition: Traditional And New Approaches, Taschenbuch Von, Peter Lang Gmbh, Internationaler Verlag Der Wissenschaften, 978-3-631-57279-5, Seitenanzahl: 446118,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
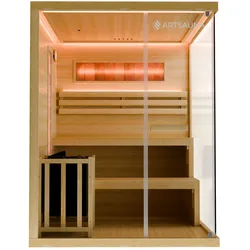
Traditionelle Sauna Vantaa - Natur\n \n Wellness & Erholung pur, in modernem Design \n \n Gönne dir jetzt deine eigene Wellness-Oase für zuhause! Unsere Vantaa besticht als klassische finnische Sauna in einzigartigem und modernem Design. Der leistungsstarke Ofen und die integrierten Salzsteine sorgen dabei für ein besonders intensives und erholsames Spa-Erlebnis.\n \n \n \n \n \n \n Hochwertiges Holz \n \n Aus Hemlockholz gefertigt, bietet die Saunakabine eine besonders gute Isolation. Zudem schafft das Holz dank seiner wasserabweisenden Eigenschaften ein angenehmes Raumklima.\n \n \n \n \n \n \n Salt-Bricks \n \n Die Sauna ist mit zwei Salzsteinen aus dem Himalaya ausgestattet. Diese sorgen für eine angenehme und natürliche Luftfeuchtigkeit im Inneren der Kabine.\n \n \n \n \n \n \n Innovatives Design \n \n Dank der einzigartigen Optik mit großer, offener Glasfront und dunklem Rahmen, passt sich die traditionelle Sauna nahtlos in jedes moderne Ambiente ein. Ein Hingucker für jedes Home-Spa.\n \n \n \n \n \n \n Ambientebeleuchtung \n \n Sparsame Farb-LEDs hinter den Salt-Bricks sorgen für eine individuelle und stimmungsvolle Beleuchtung der Kabine. Verschiedene Modi ermöglichen beruhigende Farbspiele.\n \n \n \n \n \n \n Großzügige Ausstattung \n \n Die Saunakabine wird mit umfangreichem Zubehör geliefert. Neben dem leistungsstarken Ofen inklusive Saunasteine, umfasst das Aufgusseimer, Aufgusskelle, Sanduhr und Thermo-Hygrometer.\n \n \n \n \n \n \n Elementbauweise \n \n Die Saunakabine wird in vormontierten Elementen geliefert und kann dank des intelligenten Klicksystems schnell und einfach aufgebaut werden. Für die Installation ist ein Starkstromanschluss notwendig.\n \n \n1999,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **

Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Top-Angebote
Produkte zum Begriff Traditionelle Sprache:
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
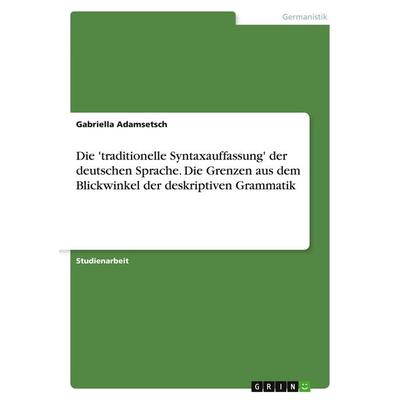
Die 'traditionelle Syntaxauffassung' der deutschen Sprache. Die Grenzen aus dem Blickwinkel der deskriptiven Grammatik, Taschenbuch von GabriellaDie 'traditionelle Syntaxauffassung' Der Deutschen Sprache. Die Grenzen Aus Dem Blickwinkel Der Deskriptiven Grammatik, Taschenbuch Von Gabriella Adamsetsch, Grin, 978-3-346-35029-9, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Sprache für Webanwendungen?
Welche Sprache für Webanwendungen? Die Wahl der Sprache hängt von verschiedenen Faktoren ab, wie z.B. den Anforderungen des Projekts, der Erfahrung des Entwicklers und der Skalierbarkeit der Anwendung. Beliebte Sprachen für Webanwendungen sind JavaScript, Python, Ruby, PHP und Java. JavaScript wird häufig für Frontend-Entwicklung verwendet, während Python und Ruby für Backend-Entwicklung beliebt sind. Letztendlich sollte die Wahl der Sprache darauf basieren, welche am besten zu den spezifischen Anforderungen des Projekts passt und welche Ressourcen für die Entwicklung verfügbar sind. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
Ähnliche Suchbegriffe für Traditionelle Sprache
-
Sprache und Kognition: Traditionelle und neue Ansätze / Language and Cognition: Traditional and New Approaches, Taschenbuch von , Peter Lang GmbH,Sprache Und Kognition: Traditionelle Und Neue Ansätze / Language And Cognition: Traditional And New Approaches, Taschenbuch Von, Peter Lang Gmbh, Internationaler Verlag Der Wissenschaften, 978-3-631-57279-5, Seitenanzahl: 446118,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Traditionelle Sauna Vantaa - Natur\n \n Wellness & Erholung pur, in modernem Design \n \n Gönne dir jetzt deine eigene Wellness-Oase für zuhause! Unsere Vantaa besticht als klassische finnische Sauna in einzigartigem und modernem Design. Der leistungsstarke Ofen und die integrierten Salzsteine sorgen dabei für ein besonders intensives und erholsames Spa-Erlebnis.\n \n \n \n \n \n \n Hochwertiges Holz \n \n Aus Hemlockholz gefertigt, bietet die Saunakabine eine besonders gute Isolation. Zudem schafft das Holz dank seiner wasserabweisenden Eigenschaften ein angenehmes Raumklima.\n \n \n \n \n \n \n Salt-Bricks \n \n Die Sauna ist mit zwei Salzsteinen aus dem Himalaya ausgestattet. Diese sorgen für eine angenehme und natürliche Luftfeuchtigkeit im Inneren der Kabine.\n \n \n \n \n \n \n Innovatives Design \n \n Dank der einzigartigen Optik mit großer, offener Glasfront und dunklem Rahmen, passt sich die traditionelle Sauna nahtlos in jedes moderne Ambiente ein. Ein Hingucker für jedes Home-Spa.\n \n \n \n \n \n \n Ambientebeleuchtung \n \n Sparsame Farb-LEDs hinter den Salt-Bricks sorgen für eine individuelle und stimmungsvolle Beleuchtung der Kabine. Verschiedene Modi ermöglichen beruhigende Farbspiele.\n \n \n \n \n \n \n Großzügige Ausstattung \n \n Die Saunakabine wird mit umfangreichem Zubehör geliefert. Neben dem leistungsstarken Ofen inklusive Saunasteine, umfasst das Aufgusseimer, Aufgusskelle, Sanduhr und Thermo-Hygrometer.\n \n \n \n \n \n \n Elementbauweise \n \n Die Saunakabine wird in vormontierten Elementen geliefert und kann dank des intelligenten Klicksystems schnell und einfach aufgebaut werden. Für die Installation ist ein Starkstromanschluss notwendig.\n \n \n1999,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
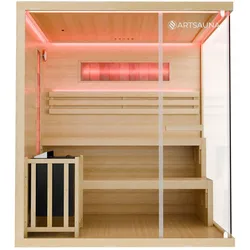
Traditionelle Sauna Vantaa - Natur\n \n Wellness & Erholung pur, in modernem Design \n \n Gönne dir jetzt deine eigene Wellness-Oase für zuhause! Unsere Vantaa besticht als klassische finnische Sauna in einzigartigem und modernem Design. Der leistungsstarke Ofen und die integrierten Salzsteine sorgen dabei für ein besonders intensives und erholsames Spa-Erlebnis.\n \n \n \n \n \n \n Hochwertiges Holz \n \n Aus Hemlockholz gefertigt, bietet die Saunakabine eine besonders gute Isolation. Zudem schafft das Holz dank seiner wasserabweisenden Eigenschaften ein angenehmes Raumklima.\n \n \n \n \n \n \n Salt-Bricks \n \n Die Sauna ist mit zwei Salzsteinen aus dem Himalaya ausgestattet. Diese sorgen für eine angenehme und natürliche Luftfeuchtigkeit im Inneren der Kabine.\n \n \n \n \n \n \n Innovatives Design \n \n Dank der einzigartigen Optik mit großer, offener Glasfront und dunklem Rahmen, passt sich die traditionelle Sauna nahtlos in jedes moderne Ambiente ein. Ein Hingucker für jedes Home-Spa.\n \n \n \n \n \n \n Ambientebeleuchtung \n \n Sparsame Farb-LEDs hinter den Salt-Bricks sorgen für eine individuelle und stimmungsvolle Beleuchtung der Kabine. Verschiedene Modi ermöglichen beruhigende Farbspiele.\n \n \n \n \n \n \n Großzügige Ausstattung \n \n Die Saunakabine wird mit umfangreichem Zubehör geliefert. Neben dem leistungsstarken Ofen inklusive Saunasteine, umfasst das Aufgusseimer, Aufgusskelle, Sanduhr und Thermo-Hygrometer.\n \n \n \n \n \n \n Elementbauweise \n \n Die Saunakabine wird in vormontierten Elementen geliefert und kann dank des intelligenten Klicksystems schnell und einfach aufgebaut werden. Für die Installation ist ein Starkstromanschluss notwendig.\n \n \n2399,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.